secbot: сервер MCP, который приносит Semgrep, Trivy и Gitleaks в ИИ
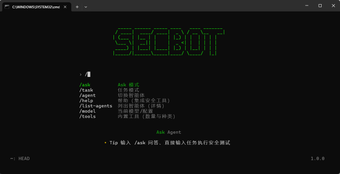
secbot, созданный Iammm0, является сервером MCP, который позволяет разговорным AI-ассистентам запрашивать и получать автоматизированные оценки безопасности в процессе разработки. Он действует как интерфейс между моделями и установленными сканерами безопасности, позволяя разговорным рабочим процессам инициировать проверки кода и выводить результаты обратно к ассистенту. Дизайн нацелен на разработчиков, инженеров по безопасности и практиков DevSecOps, которые хотят интегрировать проверки безопасности в взаимодействия по обзору кода и отладке с AI-компаньоном.
Он объединяет несколько движков безопасности в одной конечной точке MCP
secbot оборачивает инструменты отрасли, чтобы модель могла вызывать их через Протокол Контекста Модели. Поддерживаемые движки включают Semgrep для статического анализа, Gitleaks для сканирования секретов и Trivy для проверки контейнеров и зависимостей. Сервер агрегирует эти результаты и предоставляет их в согласованном формате, что снижает необходимость вызывать каждый сканер отдельно из разговорных интерфейсов.
Выходные данные форматируются для моделей, но все еще требуют человеческой проверки
Сервер производит структурированные результаты, предназначенные для машинного анализа и обобщения, что помогает помощнику представлять риски в сжатых терминах. Эти выходные данные исходят от основных сканеров, поэтому качество их сигнала зависит от используемого инструмента и набора правил. Рассматривайте результаты Secbot как приоритетные подсказки для расследования, а не как окончательные решения по устранению; человеческий обзор остается необходимым для подтверждения истинных положительных результатов и контекстной серьезности.
Локальное выполнение сохраняет код на хосте, накладывая требования к настройке
Secbot выполняет бинарные файлы безопасности на машине пользователя, чтобы сохранить чувствительный код в контролируемой среде. Для его запуска требуется Node.js, хост MCP, такой как Claude Desktop, и бинарные файлы сканера, установленные в PATH хоста. Эта модель с приоритетом на локальное выполнение снижает удаленное воздействие, но перекладывает ответственность за обслуживание инструментов, версионирование и управление правилами на пользователя или команду.
Конфигурация подходит техническим командам, а не случайным пользователям
Установка и интеграция сервера требуют ручной настройки: добавьте путь к исполняемому файлу Node и скрипт secbot в конфигурацию хоста MCP и убедитесь, что бинарные файлы сканера доступны. Проект признан в сообществе разработчиков MCP как утилита для рабочих процессов, ориентированных на безопасность, поэтому он подходит инженерам и практикам DevSecOps, которые уверенно редактируют конфигурации хоста и настраивают правила сканера.
secbot является прагматичным помощником для команд разработчиков, осведомленных о безопасности
Для команд, готовых управлять локальными инструментами и обрабатывать сигналы, произведенные машинами, secbot ускоряет процесс выявления потенциальных проблем для разговорных помощников. Используйте его для автоматизации рутинных сканирований, но сохраняйте ручную проверку для верификации и приоритизации. Практический подход заключается в том, чтобы начать с узких наборов правил против тестовых репозиториев, чтобы откалибровать шум и уточнить оповещения перед более широким внедрением в проекты.